Conform Playtech.ro: Extensiile de browser, noi vectori de atac pentru companii
O amenințare insidioasă se profilează la orizont pentru securitatea cibernetică a companiilor românești: extensiile de browser, odinioară instrumente utile, devin tot mai frecvent vectori prin care atacatorii pot compromite calculatoarele de serviciu. Actualizările automate, vitale pentru securitate, pot transforma rapid un program de încredere într-o unealtă periculoasă, fără ca utilizatorul să fie nevoit să intervină.
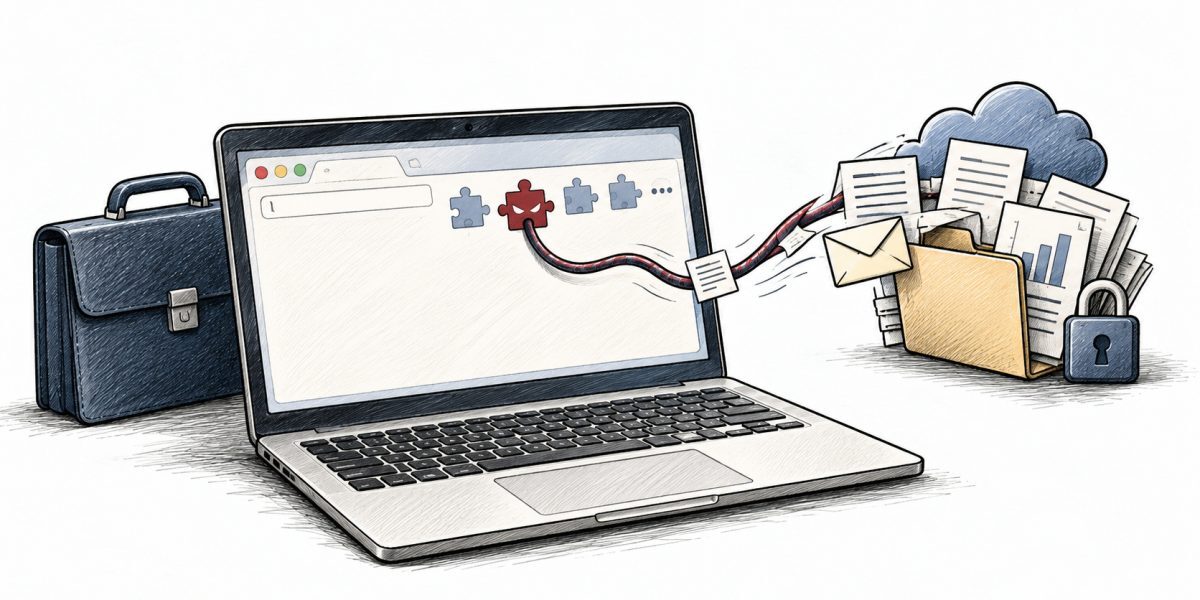
Acest mecanism de actualizare automată, conceput pentru a corecta vulnerabilitățile și a introduce funcționalități noi, poate fi deturnat cu ușurință. Dacă infrastructura unui dezvoltator este compromisă sau produsul cade sub controlul unor terți, o actualizare malițioasă poate fi distribuită instantaneu către mii sau milioane de utilizatori. Fără ca angajatul să apese din nou butonul „Install”, codul rău intenționat ajunge deja în sistem.
Cazuri relevante au apărut la sfârșitul anului 2024 și începutul lui 2025, când conturile unor dezvoltatori de extensii Chrome au fost ținte ale atacurilor de phishing. Atacatorii au reușit să injecteze actualizări malițioase în mai multe extensii populare, expunând un număr cumulat de utilizatori de ordinul milioanelor. Atacul nu a vizat convingerea fiecărei victime să instaleze manual un malware, ci a exploatat încrederea preexistentă în software-ul deja instalat.
Fenomenul a continuat să se agraveze pe parcursul anului 2026. O analiză publicată în presa de securitate a identificat sute de extensii Chrome care transmiteau istoricul de navigare și alte informații către servere externe, cu zeci de milioane de instalări cumulate. Alte campanii descoperite în același an au vizat extensii promovate ca asistenți AI, acuzate că extrăgeau conversații cu platforme precum ChatGPT sau DeepSeek, alături de adresele paginilor deschise și date ce puteau include identificatori sau token-uri de autentificare.
Vulnerabilități extinse dincolo de sistemul de operare
Un calculator de serviciu este acum deosebit de vulnerabil la acest tip de atac, mai ales în contextul utilizării tot mai extinse a serviciilor bazate pe inteligență artificială. Angajații folosesc aceste instrumente pentru rezumarea documentelor, verificarea codului, redactarea de e-mailuri, analiza contractelor sau structurarea informațiilor interne. Chiar și atunci când o companie permite utilizarea unui serviciu AI legitim, o extensie suplimentară care operează pe aceeași pagină web poate crea o cale de scurgere a datelor complet diferită de cea a furnizorului platformei AI.
Atacatorii nu au nevoie neapărat să fure documente întregi pentru a obține informații valoroase. Lista domeniilor interne accesate de un angajat poate dezvălui detaliile infrastructurii unei companii. Titlurile paginilor accesate pot sugera existența unor proiecte confidențiale sau strategii de afaceri. Istoricul browserului poate indica furnizorii folosiți, platformele administrative, serviciile de autentificare și aplicațiile interne. Informațiile copiate în clipboard, chiar și pentru scurt timp, pot conține fragmente de documente, parole temporare, chei API sau alte date sensibile.
Este important de înțeles că un calculator compromis nu înseamnă neapărat că sistemul de operare, fie el Windows sau macOS, a fost direct afectat de un malware cu privilegii de administrator. O extensie de browser malițioasă poate provoca daune semnificative unei companii fără a ajunge la acest nivel de acces. În multe organizații, cea mai mare parte a activității importante se desfășoară exclusiv în browser. Angajatul se autentifică pe laptop și poate petrece întreaga zi navigând pe platforme precum Google Workspace, Microsoft 365, Slack în versiunea web, sisteme CRM, platforme de suport, instrumente de management de proiect, GitHub sau aplicații financiare și interne. Pentru un atacator interesat de proprietatea intelectuală sau datele companiei, browserul poate deveni o țintă mai valoroasă decât directorul de documente.
Extensii malițioase, noi paratrăznete pentru datele corporative
În luna februarie 2026, o analiză a evidențiat faptul că sute de extensii Chrome colectau și transmiteau istoricul de navigare și alte informații sensibile către infrastructuri externe, numărul total de utilizatori afectați ridicându-se la zeci de milioane. Aceste extensii, prezentate adesea ca instrumente de productivitate sau asistenți AI, au demonstrat capacitatea de a extrage conversații cu servicii precum ChatGPT sau DeepSeek, paginile web vizitate și chiar date de identificare sau token-uri de autentificare.
Aceste practici reprezintă un pericol deosebit pentru calculatoarele utilizate în scopuri profesionale. Angajații apelează tot mai des la platforme AI pentru sarcini precum rezumarea documentelor, analiza codului, redactarea emailurilor, examinarea contractelor sau organizarea informațiilor interne. Chiar și în situațiile în care compania permite utilizarea acestor servicii, o extensie de browser suplimentară, activă pe aceeași pagină, poate deschide o nouă cale de scurgere a datelor, distinctă de cea a furnizorului platformei AI.
Informațiile obținute prin intermediul acestor extensii nu necesită extragerea unor documente complete pentru a fi valoroase. Simplul istoric al domeniilor interne accesate de un angajat poate oferi o imagine detaliată asupra infrastructurii companiei. Titlurile paginilor web pot sugera existența unor proiecte confidențiale sau strategii de afaceri. Istoricul browserului poate dezvălui furnizorii cu care compania colaborează, platformele administrative utilizate, serviciile de autentificare și aplicațiile interne. Mai mult, informațiile copiate în clipboard, chiar și pentru perioade scurte, pot include fragmente de documente, parole temporare, chei API sau alte date sensibile.
Sursa: Playtech.ro