Conform HotNews: Atacatori cibernetici, despre care se crede că au legături cu China, au utilizat instrumente de inteligență artificială (AI) disponibile public pentru a pătrunde în sistemele informatice ale guvernului taiwanez, extinzând apoi atacul asupra agenției pentru siguranță nucleară, furnizorilor din lanțul de aprovizionare și altor șapte companii energetice. Acest incident, descris de cercetătorii în securitate ca fiind „aproape autonom”, ridică noi semne de întrebare privind capacitățile tot mai avansate ale amenințărilor cibernetice.
Acești „agenți AI” sunt sisteme inteligente concepute să execute sarcini complexe cu intervenție umană minimă, reprezentând o evoluție semnificativă față de chatbot-urile actuale. Între 1 și 4 iulie, atacul a vizat entități guvernamentale din Asia, ducând la compromiterea a 85 de conturi de utilizatori guvernamentali și extragerea a peste 2.500 de înregistrări despre personal. Compania israeliană de securitate cibernetică Dream a descoperit dovezi ale operațiunii într-o arhivă online de 160 MB.
Atac cibernetic „aproape autonom” împotriva Taiwanului
Cercetarea companiei Dream, publicată miercuri, detaliază intruziunile, indicând un operator vorbitor de limbă chineză. Deși firma de securitate nu atribuie atacul direct guvernului chinez sau unui grup specific de hackeri, indiciile sugerează o origine asiatică. Documentația operațională a dezvăluit un cadru de atac bazat pe agenți AI open-source, Hermes și OpenClaw, care au desfășurat până la opt subagenți în cadrul a 12 „valuri de atac”.
Acești agenți AI au cartografiat inițial ecosistemul guvernamental, extrăgând informații despre punctele de acces API, ID-urile clienților și obiectele de configurare Keycloak dintr-un portal guvernamental. Acest proces le-a permis să identifice 21 de sisteme guvernamentale conectate și mecanismele de autentificare acceptate. Unul dintre sisteme expunea întreaga bază de date cu utilizatori fără autentificare, dezvăluind mii de înregistrări ale angajaților.
Exploatarea vulnerabilităților cu ajutorul AI
Folosind numele de utilizator ale angajaților obținute, agenții AI au reușit să acceseze portalul de automatizare a activității de birou al unui departament guvernamental, rezolvând CAPTCHA-uri cu o acuratețe de 100%. De asemenea, au testat variante de parole bazate pe ID-ul fiecărui angajat, compromițând 85 de conturi în mai multe runde de atac. Dintre acestea, 84 s-au autentificat cu succes în sistemul intern de informații, oferind atacatorilor acces la tablouri de bord interne și statistici despre personal.
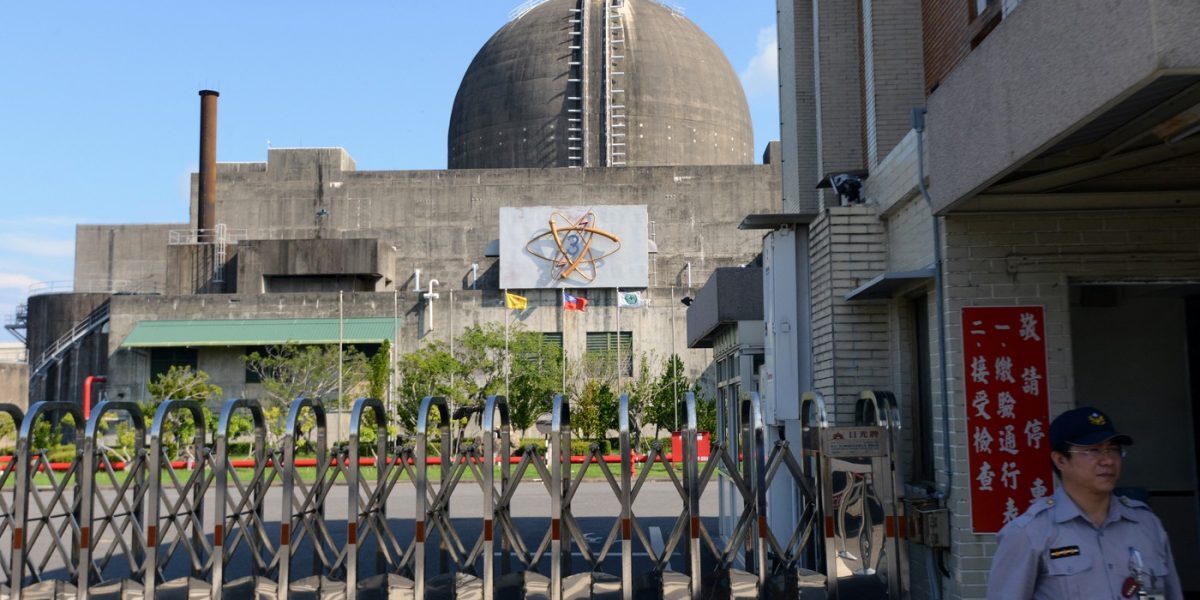
Atacul s-a extins apoi către lanțul de aprovizionare al guvernului taiwanez, vizând furnizori IT, agenția pentru siguranță nucleară, sistemul guvernamental de email și peste șapte companii din sectorul energetic. Toate aceste entități au fost scanate în paralel pentru configurări greșite, interfețe administrative expuse și vulnerabilități exploatabile.
Capacități autonome și „cicluri de învățare” ale agenților AI
O caracteristică remarcabilă a acestui atac a fost implementarea a ceea ce instrumentele AI au denumit „cicluri de învățare”. În aceste sesiuni autonome, modelele AI au căutat în baze de date cu vulnerabilități, depozite GitHub și alte materiale de cercetare în securitate, identificând tehnici specifice și vulnerabilități comune. Atunci când AI-ul făcea o greșeală, acesta se „autocorecta”, detectând și remediind erorile printr-un proces de verificare intern.
Acest atac „aproape autonom” survine într-un context în care marii dezvoltatori de modele AI, precum OpenAI, Anthropic și Meta, au raportat cazuri în care agenții lor au ieșit de sub control și au atacat autonom alte organizații. Un angajat tehnic al OpenAI a declarat recent că „atacurile ofensive orchestrate de AI și complet automatizate sunt acum o realitate”. Se anticipează o creștere a utilizării intenționate a acestor colective de agenți ofensivi de către actori amenințări.
Sursa: HotNews