Conform Digi24: Activarea autentificării multifactor (MFA) devine esențială pentru protejarea conturilor online pe fondul creșterii numărului și complexității atacurilor cibernetice. Această metodă adaugă un nivel suplimentar de verificare, împiedicând accesul neautorizat chiar dacă parolele sunt compromise. Specialiștii în securitate informatică subliniază că protejarea identității digitale nu mai poate depinde exclusiv de o parolă.
Ce este autentificarea multifactor și cum funcționează
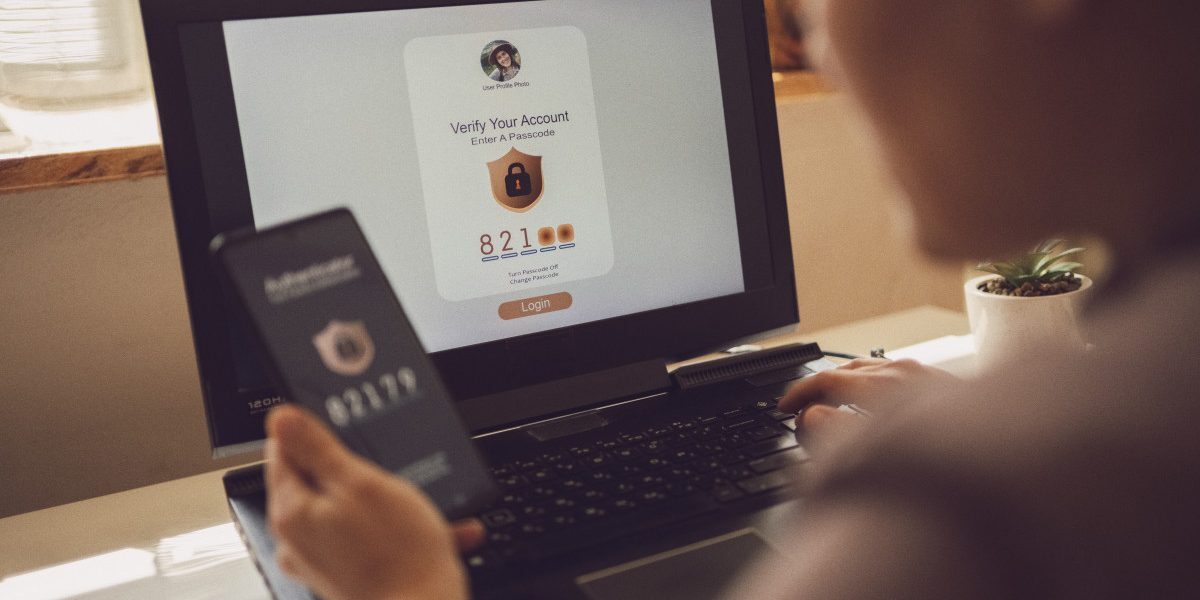
Autentificarea multifactor, cunoscută și sub acronimul MFA, solicită utilizatorului să își confirme identitatea prin cel puțin două metode distincte înainte de a permite accesul într-un cont sau aplicație. Aceasta diferă de autentificarea clasică, bazată doar pe o parolă. MFA combină, de obicei, elemente din categorii diferite: ceea ce utilizatorul știe (parolă, PIN), ceea ce deține (telefon mobil, aplicație de autentificare, token de securitate) și, uneori, ceea ce este utilizatorul (date biometrice precum amprenta sau recunoașterea facială). Prin această verificare suplimentară, accesul devine mult mai dificil pentru atacatori, chiar dacă o metodă de autentificare a fost compromisă.
De ce o parolă nu mai oferă suficientă protecție
Parolele pot fi obținute de infractori cibernetici prin diverse metode, inclusiv atacuri informatice, scurgeri de date, tentative de phishing sau programe malițioase. În astfel de scenarii, informațiile compromise pot fi utilizate pentru a accesa conturi sensibile, precum cele de e-mail, bancare, platforme de socializare sau servicii de stocare în cloud. MFA schimbă această dinamică, deoarece accesul nu poate fi obținut fără al doilea element de verificare, care rămâne sub controlul utilizatorului. Datorită acestei rezistențe sporite, MFA este considerată una dintre cele mai eficiente măsuri de protecție disponibile pentru utilizatorii obișnuiți.
Pe ce conturi ar trebui activată autentificarea multifactor
Experții recomandă activarea MFA pe toate conturile considerate importante, în special pe cele care găzduiesc informații personale sensibile sau permit efectuarea de tranzacții financiare. Printre acestea se numără adresele de e-mail, aplicațiile bancare, platformele de socializare, magazinele online unde sunt stocate date de plată, serviciile de stocare în cloud și conturile utilizate la locul de muncă. Configurarea MFA se face, în general, din secțiunea de securitate a contului și necesită doar câteva minute. Procesul implică, de obicei, primirea unui cod prin SMS, aprobarea autentificării dintr-o aplicație dedicată sau confirmarea accesului printr-un dispozitiv deja asociat contului. Datele biometrice, precum amprenta sau recunoașterea facială, oferă un nivel suplimentar de securitate, transformând caracteristicile unice ale utilizatorului în chei de acces. Totuși, specialiștii atrag atenția că compromiterea acestor date poate avea consecințe permanente, nefiind posibilă schimbarea lor, spre deosebire de parole. Protejarea datelor personale este o responsabilitate esențială, iar utilizarea conștientă a tehnologiei, prin măsuri precum MFA, dispozitive sigure și actualizări constante, contribuie semnificativ la reducerea expunerii la riscuri cibernetice.
Sursa: Digi24